Une cyberattaque grande distribution a visé les systèmes frigorifiques connectés de plusieurs centaines de supermarchés français dans la nuit du 11 au 12 octobre 2026. Des consignes de température modifiées à distance ont provoqué des pertes estimées à plusieurs millions d’euros pour les seuls Mousquetaires. Enquête ouverte par le parquet de Paris ; aucune revendication connue à ce jour.
Sommaire de l’article
- Ce que l’on sait de la cyberattaque contre la grande distribution au 13 octobre 2026
- Le coût direct pour un secteur où la chaîne du froid est un actif critique
- Dépendance aux fabricants et mainteneurs : une vulnérabilité structurelle
- Sécurité des systèmes industriels dans la distribution : le risque OT sous-estimé
- Assurance cyber et directive NIS2 : les questions ouvertes que pose la cyberattaque
- Ce que cela change pour les directions d’enseignes de la grande distribution
- Suites judiciaires et coordination des autorités françaises
- Conclusion
- Questions fréquentes sur cyberattaque grande distribution
Dans la nuit du 11 au 12 octobre 2026, des cybercriminels ont modifié à distance les consignes de température de meubles réfrigérés et de congélateurs connectés dans plusieurs centaines de magasins français. L’incident révèle une exposition structurelle du secteur à un risque industriel insuffisamment maîtrisé : les systèmes opérationnels connectés, distincts des réseaux informatiques classiques, sont désormais en première ligne.
Ce que l’on sait de la cyberattaque contre la grande distribution au 13 octobre 2026
Un accès distant aux équipements de terrain : le mécanisme de l’attaque
Un Intermarché de Grand-Couronne a signalé l’attaque à 4 h 44. Des contrôleurs frigorifiques — équipements de technologie opérationnelle (OT) — ont eu leurs consignes modifiées à distance. Selon Le Monde, rapporté par InformatiqueNews, des cycles de dégivrage auraient été détournés : durée allongée d’une heure à huit heures, consigne pouvant atteindre 50 °C. Des congélateurs réglés à −18 °C seraient passés en territoire positif. Les contrôleurs Danfoss AK-SM 800A sont cités parmi le matériel visé ; la faille exploitée n’est pas établie. Le parquet de Paris a signalé des départs de feu, dont la cause technique n’est pas établie.
Les enseignes et magasins concernés
Plusieurs centaines de magasins auraient été touchés, selon franceinfo. Les Mousquetaires (Intermarché, Netto) sont les plus exposés : environ 150 points de vente selon BFM Business, près de 300 points de vente Intermarché et Netto selon d’autres décomptes (franceinfo). Système U compte moins d’une centaine de magasins (franceinfo) ; son PDG Dominique Schelcher a qualifié l’attaque d’« inédite » puis d’« inacceptable ». Carrefour : 80 établissements (InformatiqueNews). Monoprix : environ 5 % du parc selon l’enseigne (InformatiqueNews). E.Leclerc est cité sans décompte établi. Aucun bilan consolidé n’existe à ce stade.
Le coût direct pour un secteur où la chaîne du froid est un actif critique
Des pertes de marchandises chiffrées magasin par magasin
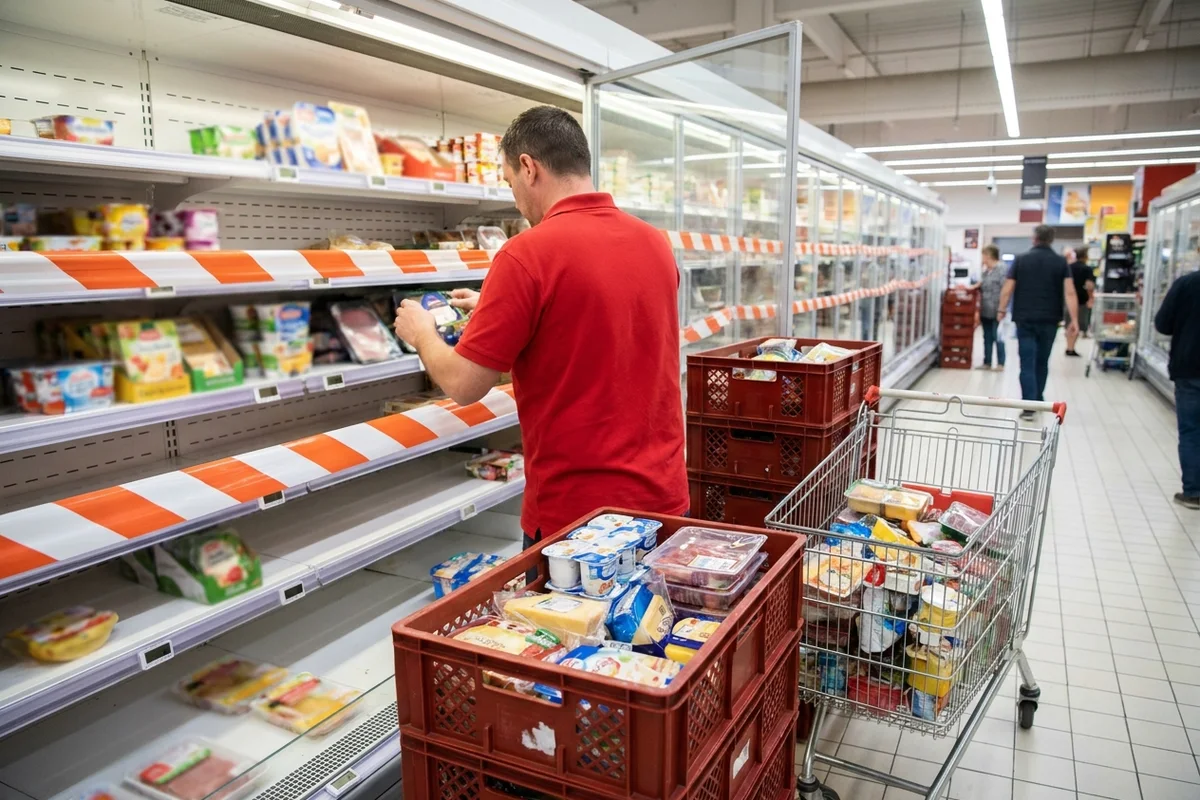
Les Mousquetaires cumulent plusieurs millions d’euros de pertes selon Le Figaro. À l’échelle d’un magasin : 220 000 € dans un E.Leclerc proche de Haguenau, 55 000 € à Issy-les-Moulineaux et 50 000 € dans un Intermarché de Haguenau (Génération NT ; franceinfo). Les stocks frais et surgelés ont été jetés par précaution sanitaire dans de nombreux points de vente touchés par la cyberattaque grande distribution.
Impact estimé par enseigne : synthèse des données disponibles
Les données restent hétérogènes, sans bilan consolidé officiel. Chaque perte directe sur stocks fragilise un modèle économique aux marges structurellement étroites.
| Enseigne | Magasins touchés (estimé) | Préjudice estimé | Source |
|---|---|---|---|
| Les Mousquetaires (Intermarché, Netto) | ~150 à ~300 | Plusieurs millions d’euros | Le Figaro ; BFM Business |
| Système U / Coopérative U | < 100 magasins | Non communiqué | franceinfo |
| Carrefour | 80 établissements | Non communiqué | InformatiqueNews |
| Monoprix | ~5 % du parc | Non communiqué | InformatiqueNews |
| E.Leclerc | N.D. | ~220 000 € (un magasin, Haguenau) | Génération NT |
| Repères unitaires | — | 55 000 € (Issy-les-Moulineaux) ; 50 000 € (Haguenau) | franceinfo ; Génération NT |
Dépendance aux fabricants et mainteneurs : une vulnérabilité structurelle
Des équipements en fin de support au cœur de l’incident
Danfoss a indiqué, selon franceinfo, que la majorité des unités touchées étaient des produits anciens ne recevant plus de mises à jour logicielles ni de correctifs de sécurité. Un équipement en fin de support n’est plus protégé contre les nouvelles vulnérabilités — situation critique pour des systèmes OT exposés en réseau.
Claroty Team82 avait recensé, selon InformatiqueNews, 2 765 contrôleurs Danfoss AK-SM 800A accessibles depuis Internet au 9 août 2026, sans que tous soient nécessairement vulnérables. La CVE-2025-41450, faille de contournement d’authentification signalée en 2025, serait corrigée dans la version 4.2 du logiciel selon InformatiqueNews, mais son déploiement sur des équipements anciens reste tributaire des pratiques de maintenance des exploitants.
Une responsabilité partagée mal délimitée dans les contrats
L’incident implique plusieurs acteurs distincts : l’enseigne exploitante, le fabricant, les intégrateurs, les frigoristes et les prestataires de supervision à distance. Dans la maintenance externalisée des équipements OT, la responsabilité contractuelle de l’application des correctifs est fréquemment imprécise.
Sécurité des systèmes industriels dans la distribution : le risque OT sous-estimé
La technologie opérationnelle, angle mort de la cybersécurité en grande surface
Les systèmes OT — contrôleurs de régulation frigorifique, automates industriels — commandent des équipements physiques. Contrairement aux systèmes IT qui traitent des données, une attaque OT produit un dommage matériel direct : stocks détruits, risque sanitaire, perte d’exploitation. La supervision centralisée à distance amplifie ce risque quand des équipements sont accessibles depuis Internet sans segmentation réseau suffisante.
Les recommandations des experts à la suite de l’incident
Selon des experts cités par InformatiqueNews, les priorités de résilience sont les suivantes :
- inventorier les équipements connectés avec versions logicielles et dates de fin de support ;
- contrôler les accès distants (authentification forte, VPN, suppression des mots de passe par défaut) ;
- segmenter les réseaux OT et IT ;
- déployer des alarmes de température indépendantes de la supervision principale ;
- clarifier contractuellement la responsabilité de l’application des correctifs.
Assurance cyber et directive NIS2 : les questions ouvertes que pose la cyberattaque
La couverture des pertes de marchandises : une zone grise assurantielle
Les polices d’assurance cyber couvrent traditionnellement les pertes de données, les frais de remédiation informatique et la responsabilité civile numérique. La couverture des dommages matériels — stocks détruits, pertes d’exploitation causées par un incident visant des équipements OT — n’est pas systématique : elle varie selon les garanties, exclusions et plafonds contractuels propres à chaque enseigne. Aucune source publique disponible au 13 octobre 2026 ne permet de connaître les termes des contrats des enseignes concernées.
La directive NIS2 et les opérateurs de la distribution alimentaire en Europe
L’annexe I de la directive (UE) 2022/2555 dite NIS2 mentionne la production, la transformation et la distribution alimentaires ; l’appartenance concrète d’une enseigne à son périmètre dépend des critères du texte et de la transposition nationale. L’article 23 encadre la notification des incidents significatifs pour les entités relevant du dispositif ; l’article 21 impose des mesures générales de gestion des risques de cybersécurité, couvrant notamment la sécurité des systèmes et réseaux, la gestion des incidents, la continuité d’activité, la sécurité de la chaîne d’approvisionnement, la sécurité de l’acquisition et de la maintenance des systèmes, et l’authentification multifacteur lorsque cela est approprié. InformatiqueNews, citant Reuters, évoque la possibilité que d’autres pays européens soient concernés par l’incident. Il ne revient pas à cet article d’établir si les enseignes touchées relèvent du périmètre NIS2 ni si elles ont satisfait à leurs obligations.
Ce que cela change pour les directions d’enseignes de la grande distribution
Cinq axes prioritaires pour les directions techniques et juridiques
Les enseignements de l’incident du 11-12 octobre 2026 convergent vers cinq priorités, issues des recommandations d’experts (InformatiqueNews) :
- Cartographie OT : inventorier les équipements connectés, leurs versions logicielles et leurs dates de fin de support.
- Révision des contrats de maintenance pour identifier la partie contractuellement responsable de l’application des correctifs.
- Segmentation des réseaux OT et IT, contrôle renforcé des accès distants.
- Déploiement d’alarmes de température indépendantes de la supervision principale.
- Vérification que les polices cyber couvrent les actifs physiques et les pertes de marchandises.
Suites judiciaires et coordination des autorités françaises
Parquet de Paris et ANSSI : le dispositif d’enquête
Le parquet de Paris a ouvert une enquête pour retrouver les auteurs de la cyberattaque. Le Premier ministre Sébastien Lecornu a demandé à l’ANSSI de se saisir du dossier, selon InformatiqueNews. Au 13 octobre 2026, aucune revendication ni attribution n’a été établie. Le bilan reste susceptible d’évoluer.
Conclusion
L’incident du 11-12 octobre 2026 marque un basculement : la cybermenace atteint désormais les actifs physiques des grandes enseignes, pas seulement leurs systèmes d’information. Selon Danfoss, la majorité des unités touchées étaient des équipements anciens, sans mises à jour de sécurité ; la répartition des responsabilités entre enseignes, fabricant et mainteneurs reste, elle, à clarifier. Les directions techniques et juridiques disposent d’un cadre d’action clair — cartographie OT, segmentation réseau, révision des contrats de maintenance et vérification des couvertures assurantielles. L’enquête du parquet de Paris et la mobilisation de l’ANSSI en préciseront les circonstances ; la question du cadre réglementaire applicable, dont NIS2, reste ouverte. Pour les décideurs de la distribution alimentaire européenne, la revue des risques OT ne souffre plus de report.
Questions fréquentes sur cyberattaque grande distribution
Qu’est-ce que la technologie opérationnelle (OT) et pourquoi les équipements frigorifiques d’un supermarché sont-ils vulnérables à une cyberattaque ?
L’OT désigne les systèmes contrôlant des équipements physiques. Des contrôleurs frigorifiques accessibles depuis Internet permettent à un attaquant de modifier températures et dégivrages à distance.
Les pertes de marchandises causées par une cyberattaque sur les systèmes frigorifiques sont-elles couvertes par une assurance cyber ?
La couverture dépend de chaque contrat ; les polices cyber n’incluent pas automatiquement les pertes de marchandises.
La directive NIS2 impose-t-elle aux enseignes de grande distribution de notifier une cyberattaque aux autorités ?
L’annexe I de NIS2 cite la distribution alimentaire ; l’article 23 prévoit la notification des incidents pour les entités relevant du dispositif. Le périmètre concret dépend des critères du texte et de la transposition nationale.