Sommaire
Cyberattaque à La Poste : ce que Maileva a confirmé
Le groupe La Poste a confirmé samedi 14 novembre 2026, dans une déclaration transmise à l’AFP, que sa filiale Maileva avait été victime d’une intrusion informatique ayant conduit au vol des coordonnées de 22 millions de personnes. Les données dérobées sont le prénom, le nom et l’adresse postale de destinataires de courriers envoyés par les entreprises clientes de la plateforme.
Le chiffre place l’affaire parmi les plus importantes fuites de données jamais confirmées en France : il correspond à près d’un habitant sur trois. Maileva indique avoir notifié la Commission nationale de l’informatique et des libertés (CNIL) et déposé plainte ; une enquête judiciaire est en cours. Selon le groupe, toutes les entreprises concernées ont été prévenues, conformément à la réglementation.
Un point mérite d’être souligné : les 22 millions de personnes sont touchées par le vol de leurs données d’identification. Cela ne signifie pas que le contenu des courriers de chacune d’elles a été emporté.
Maileva, un rouage discret du courrier des entreprises
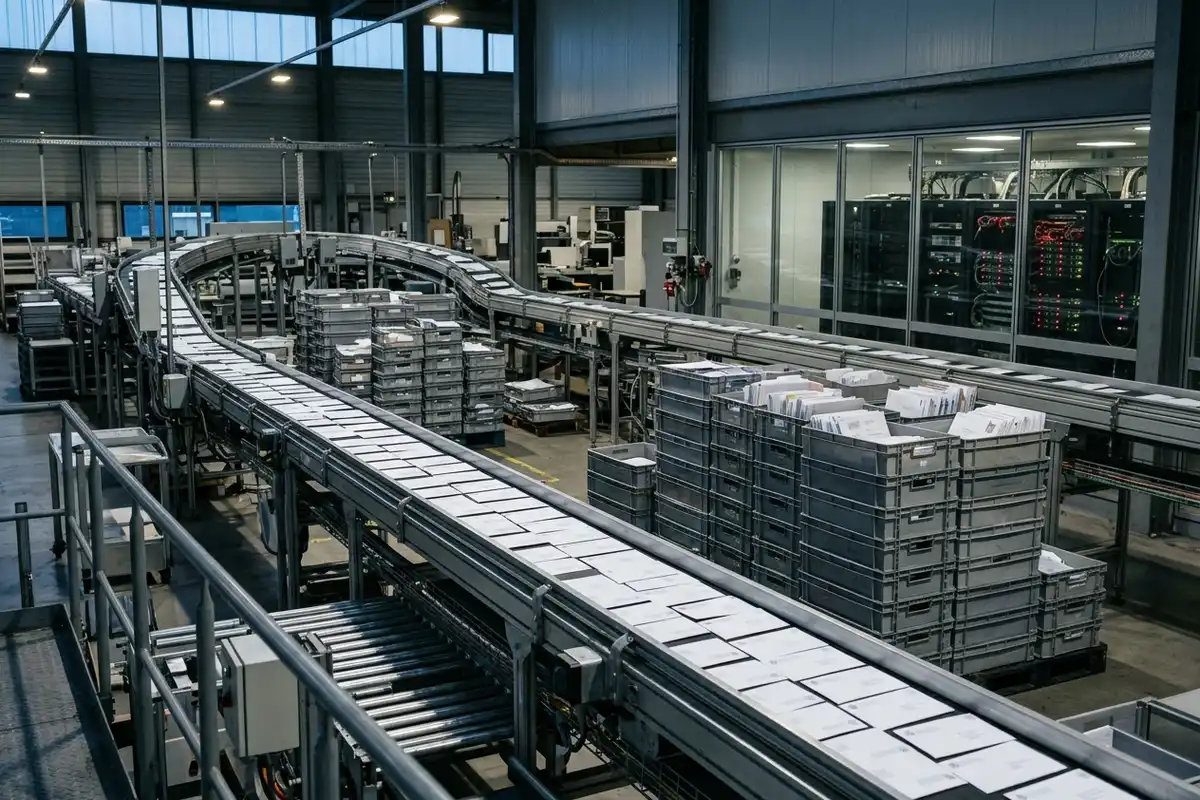
Peu connue du grand public, Maileva est une marque de Docaposte, la filiale numérique du groupe La Poste. Son métier : imprimer, mettre sous pli et expédier le courrier professionnel de ses clients, des PME aux entreprises de taille intermédiaire, en passant par des établissements publics et des organismes de santé. Bulletins de paie, lettres recommandées, factures, relances de paiement ou convocations d’assemblées générales transitent par ses chaînes.
C’est précisément ce positionnement qui rend l’incident si étendu. Les particuliers concernés n’ont, pour la plupart, jamais eu de relation directe avec Maileva : ils sont destinataires de courriers expédiés par leur bailleur, leur laboratoire, leur hôpital ou leur employeur, qui avaient externalisé cette tâche.
De la coupure du service à la fuite confirmée
L’affaire n’est pas apparue d’un coup. Le site spécialisé Cyberattaque.org, qui a suivi le dossier pendant près de deux mois, en a reconstitué la chronologie.
| Date | Étape |
|---|---|
| 23 septembre 2026 | Maileva suspend l’ensemble de ses services après la détection d’activités informatiques suspectes |
| Fin septembre | L’entreprise évoque auprès de ses clients des tentatives d’accès non autorisé à certains comptes, visant à expédier des courriers frauduleux |
| 9 octobre 2026 | Premières confirmations publiques d’un accès à une base de suivi des courriers, par des organismes clients |
| 3 et 9 novembre 2026 | Les bailleurs sociaux Flandre Opale Habitat puis Altéal informent leurs locataires |
| 14 novembre 2026 | La Poste confirme à l’AFP le vol des coordonnées de 22 millions de personnes |
Au départ, la communication de Maileva portait essentiellement sur la compromission de comptes clients et des tentatives d’envois de courriers à l’insu des véritables expéditeurs. Ce sont les notifications successives de ses clients qui ont progressivement révélé l’ampleur réelle de la fuite.
« 22 millions de personnes sont concernées par le vol de leurs données d’identification : prénom, nom, adresse postale. Plusieurs milliers d’entreprises clientes de Maileva sont concernées par cet incident. »
— Maileva, réponse écrite transmise à Cyberattaque.org
Santé, logement social, transports : des clients très exposés
Parmi les organisations qui ont publiquement reconnu être concernées figurent des laboratoires du réseau Inovie, l’Hôpital Foch, le réseau de transports IZILO de Lorient Agglomération, ainsi que deux bailleurs sociaux : Flandre Opale Habitat, qui gère environ 20 000 logements dans les Hauts-de-France, et Altéal, qui en gère plus de 14 000 en Occitanie.
Dans certains cas, les informations exposées dépassent les simples coordonnées. Selon les communications de ces organismes, la base de suivi des courriers pouvait contenir des civilités, des adresses électroniques, des numéros de client, des montants de facture ou des noms de fichiers associés aux envois. Dans le secteur médical, ce dernier élément est sensible : l’intitulé d’un document peut révéler indirectement un suivi de santé. Le réseau IZILO précise en revanche que les coordonnées bancaires de ses usagers ne sont pas concernées.
Il revient désormais à chaque organisme client de prévenir individuellement les personnes touchées. À ce stade, aucun bilan global ne permet de savoir combien de Français ont effectivement reçu une notification. Pour les destinataires, le principal danger tient à l’usage que des fraudeurs peuvent faire d’un nom associé à une adresse réelle et à un expéditeur connu : des courriers ou messages d’hameçonnage plus crédibles, se réclamant d’un bailleur, d’un laboratoire ou d’un hôpital.
Le risque du prestataire commun
Au-delà de La Poste, l’affaire illustre une fragilité que les directions informatiques connaissent bien : une seule intrusion chez un sous-traitant mutualisé peut exposer les données de millions de personnes sans que les systèmes des organismes clients aient eux-mêmes été compromis. Le courrier, souvent perçu comme une fonction de support, concentre pourtant des fichiers d’adresses considérables.
Les cyberattaques se sont multipliées ces derniers mois contre des entreprises et des organismes publics français. La Poste elle-même avait déjà vu ses services en ligne et la distribution de colis perturbés par une attaque informatique en décembre 2025, à quelques jours de Noël. Et France Travail avait révélé début 2024 une attaque massive faisant peser un risque d’exposition sur les données de 43 millions de personnes. Cette dépendance aux prestataires numériques communs rejoint celle mise en lumière par la récente panne mondiale d’Outlook et de Microsoft 365, qui a rappelé aux entreprises le coût d’un point de défaillance unique.
Maileva, filiale de Docaposte et du groupe La Poste, a confirmé le 14 novembre 2026 le vol des prénoms, noms et adresses postales de 22 millions de personnes. L’intrusion, détectée fin septembre, touche plusieurs milliers d’entreprises clientes, notamment dans la santé et le logement social. La CNIL a été notifiée et une enquête judiciaire est ouverte. Les destinataires doivent redoubler de vigilance face aux tentatives d’hameçonnage.
Questions fréquentes
Quelles données ont été volées lors de la cyberattaque de La Poste ?
Le groupe La Poste indique que les prénoms, noms et adresses postales de 22 millions de personnes, destinataires de courriers envoyés par les clients de Maileva, ont été dérobés. Certains organismes clients signalent aussi des numéros de client, des montants de facture ou des noms de fichiers.
Qu’est-ce que Maileva ?
Maileva est une marque de Docaposte, filiale du groupe La Poste, spécialisée dans l’impression, la mise sous pli et l’envoi de courriers professionnels (factures, bulletins de paie, recommandés) pour des entreprises et des organismes publics.
Comment savoir si je suis concerné ?
Maileva a informé ses entreprises clientes ; il revient à chacune de prévenir individuellement les personnes dont les données figuraient dans les courriers expédiés. Une notification peut donc venir de votre bailleur, de votre laboratoire ou d’un autre organisme.
Les coordonnées bancaires sont-elles touchées ?
Les données confirmées par La Poste sont des données d’identification. Le réseau de transports IZILO, l’un des clients concernés, précise que les coordonnées bancaires de ses usagers ne font pas partie des informations exposées.